
Bandeau cookies WordPress : RGPD, gratuit et self-hosted
Un bandeau cookies conforme RGPD sans abonnement ni service tiers : blocage des scripts avant consentement, presets par juridiction, journal de preuve — gratuit.
Le bandeau cookies est devenu le péage le plus détesté du web — et pourtant, mal fait, il ne protège personne : ni vos visiteurs, dont les données filent avant qu’ils aient dit oui, ni vous, qui restez exposé à la CNIL avec un bandeau décoratif. Le marché a répondu par des services cloud à abonnement, qui facturent chaque mois le droit d’être en règle. J’ai pris le chemin inverse : un module de consentement complet, auto-hébergé, gratuit — parce que la conformité ne devrait pas être un loyer.
L’essentiel
- La règle européenne tient en une phrase : aucun cookie non essentiel avant un consentement libre, et refuser doit être aussi simple qu’accepter — la CNIL, l’une des autorités les plus strictes, l’énonce ainsi dans ses lignes directrices de 2020.
- Le module bloque les scripts, scripts inline et iframes de la cinquantaine de services de son catalogue (Google Analytics, YouTube, cartes…) tant que la catégorie n’est pas acceptée — le point que les contrôles vérifient en premier.
- 15 presets juridictionnels (plus 12 appliqués automatiquement quand la géolocalisation des visiteurs est active) règlent quelles catégories démarrent pré-cochées : opt-in strict européen, opt-out américain qui honore le signal Global Privacy Control (GPC), LGPD brésilien…
- Le journal de consentement couvre 13 mois en empreintes hachées : ni adresse IP ni compte enregistrés. Le choix d’un visiteur est lui aussi conservé 13 mois, plus longtemps que les 6 mois que la CNIL qualifie de bonne pratique.
- 100 % self-hosted et gratuit : pas d’abonnement, pas de scan facturé, pas de serveur tiers dans la boucle du consentement (le mode IAB TCF optionnel, désactivé par défaut, télécharge la liste des fournisseurs de l’IAB).
Que doit faire un bandeau cookies pour être réellement conforme ?
Trois choses, dans cet ordre : empêcher tout dépôt de cookie non essentiel avant le choix du visiteur, offrir un refus aussi accessible que l’acceptation, et conserver une preuve du consentement recueilli. Tout le reste — couleurs, position, textes — est de l’habillage autour de ces trois obligations.
La première est celle qui disqualifie la majorité des bandeaux en circulation. Un bandeau qui s’affiche pendant que Google Analytics, le pixel Meta ou une vidéo YouTube chargent déjà leurs cookies n’est pas un dispositif de consentement : c’est une notification décorative. La CNIL le formule sans ambiguïté depuis ses lignes directrices et sa recommandation de 2020, et c’est le premier point testé lors d’un contrôle — il suffit d’ouvrir l’inspecteur du navigateur sur votre page d’accueil, onglet Cookies, avant d’avoir cliqué quoi que ce soit.
La deuxième a mis fin aux bandeaux à bouton unique : si accepter prend un clic, refuser doit prendre un clic. Les parcours où le refus se mérite — « paramétrer », puis décocher, puis confirmer — sont explicitement visés par les mises en demeure.
La troisième est la moins connue : en cas de contrôle, c’est à vous de démontrer que le consentement a été recueilli, quand et pour quoi. Sans journal, votre conformité repose sur votre parole.
Pourquoi un bandeau auto-hébergé plutôt qu’un service cloud ?
Parce que le consentement de vos visiteurs n’a aucune raison de transiter par un serveur tiers, et votre conformité aucune raison de devenir un abonnement : un bandeau auto-hébergé fait le même travail depuis votre propre site, sans loyer ni dépendance.
Le marché s’est structuré autour de solutions SaaS — Cookiebot, CookieYes, Usercentrics — dont le modèle est de facturer au trafic, au nombre de pages scannées ou au domaine. Ce modèle a trois conséquences qu’on découvre après coup : le prix grimpe avec votre audience, le bandeau cesse de fonctionner si l’abonnement s’arrête, et un acteur supplémentaire s’insère dans le circuit des données de consentement — ironique, pour un dispositif de protection des données. Complianz et CookieYes, à plus d’un million d’installations actives chacun sur WordPress.org, montrent l’ampleur de la demande ; tous deux vendent des paliers payants en plus du plugin gratuit.
L’auto-hébergement inverse chaque terme : le bandeau est servi par votre site, le journal vit dans votre base, le coût est nul et le restera. La contrepartie, c’est que votre serveur fait le travail — un travail léger, mais réel : c’est le module qui réécrit vos pages pour neutraliser les scripts avant consentement.
Comment le module gère-t-il les différentes lois — RGPD, CCPA, LGPD ?
Par ses presets juridictionnels : vous choisissez le droit applicable dans l’onglet Général (15 au choix), et le bandeau adopte le point de départ correspondant — opt-in strict européen, opt-out américain avec GPC, hybrides canadien ou australien, LGPD brésilien, DPDP indien… Chaque preset règle quelles catégories démarrent pré-cochées (et, pour les États-Unis, si le signal GPC est honoré) ; chaque preset affiche Tout accepter, Tout refuser et Personnaliser, et un choix est conservé 13 mois avant que le bandeau ne repose la question. Sur ce dernier point, le module est plus souple que la CNIL, dont la recommandation de 2020 présente la conservation du choix pendant 6 mois comme une bonne pratique (appréciée au cas par cas, pas une règle stricte) ; un développeur peut raccourcir les 13 mois avec le filtre blaminhor_cookies_consent_ttl. Douze presets de plus (Argentine, Mexique, Singapour…) ne s’appliquent que par la géolocalisation des visiteurs.
Deux presets méritent une mention. Le preset français est le preset européen, avec le refus en un clic cher à la CNIL — un bouton « Tout refuser » que chaque preset affiche à côté de « Tout accepter ». Le preset américain honore le signal Global Privacy Control : un visiteur dont le navigateur émet GPC voit ses catégories non essentielles refusées sans même voir le bandeau, et le site répond par un en-tête Sec-GPC-Acknowledged — une exigence qui a pris du mordant, puisque de nouvelles réglementations CCPA sont entrées en vigueur en janvier 2026 et soumettent les mécanismes d’opt-out à un examen plus serré. Le module n’ajoute pas de lien « Do Not Sell or Share My Personal Information » : ajoutez celui-là vous-même dans votre pied de page.
Comment l’installer et le configurer en pratique ?
Activez le module Bandeau cookies, choisissez votre preset juridictionnel, cochez vos services, générez la page de politique : quatre étapes, aucun compte à créer.
- Installez Blaminhor Essentials et activez le module Bandeau cookies.
- Sélectionnez le preset correspondant à votre situation — pour un site qui s’adresse à des visiteurs de l’Union européenne : l’opt-in européen, refus en un clic compris.
- Dans l’onglet Services, cochez les services que votre site utilise (Google Analytics, YouTube, pixels…) parmi le catalogue d’environ 50 services, chacun dans sa catégorie fixe : c’est cette sélection qui pilote le blocage avant consentement et le tableau de la politique de cookies. Pour YouTube, la façade de chargement différé des vidéos du plugin est le complément naturel : le lecteur ne se charge qu’au clic du visiteur.
- Dans l’onglet Diagnostic, cliquez sur Créer la page de politique de cookies : le module génère la page avec le shortcode
[blaminhor_cookie_declaration], qui affiche un tableau de déclaration groupé par catégorie — et qui se met à jour tout seul quand vous cochez un service. Cette page que personne n’écrit jamais est pourtant une obligation légale.
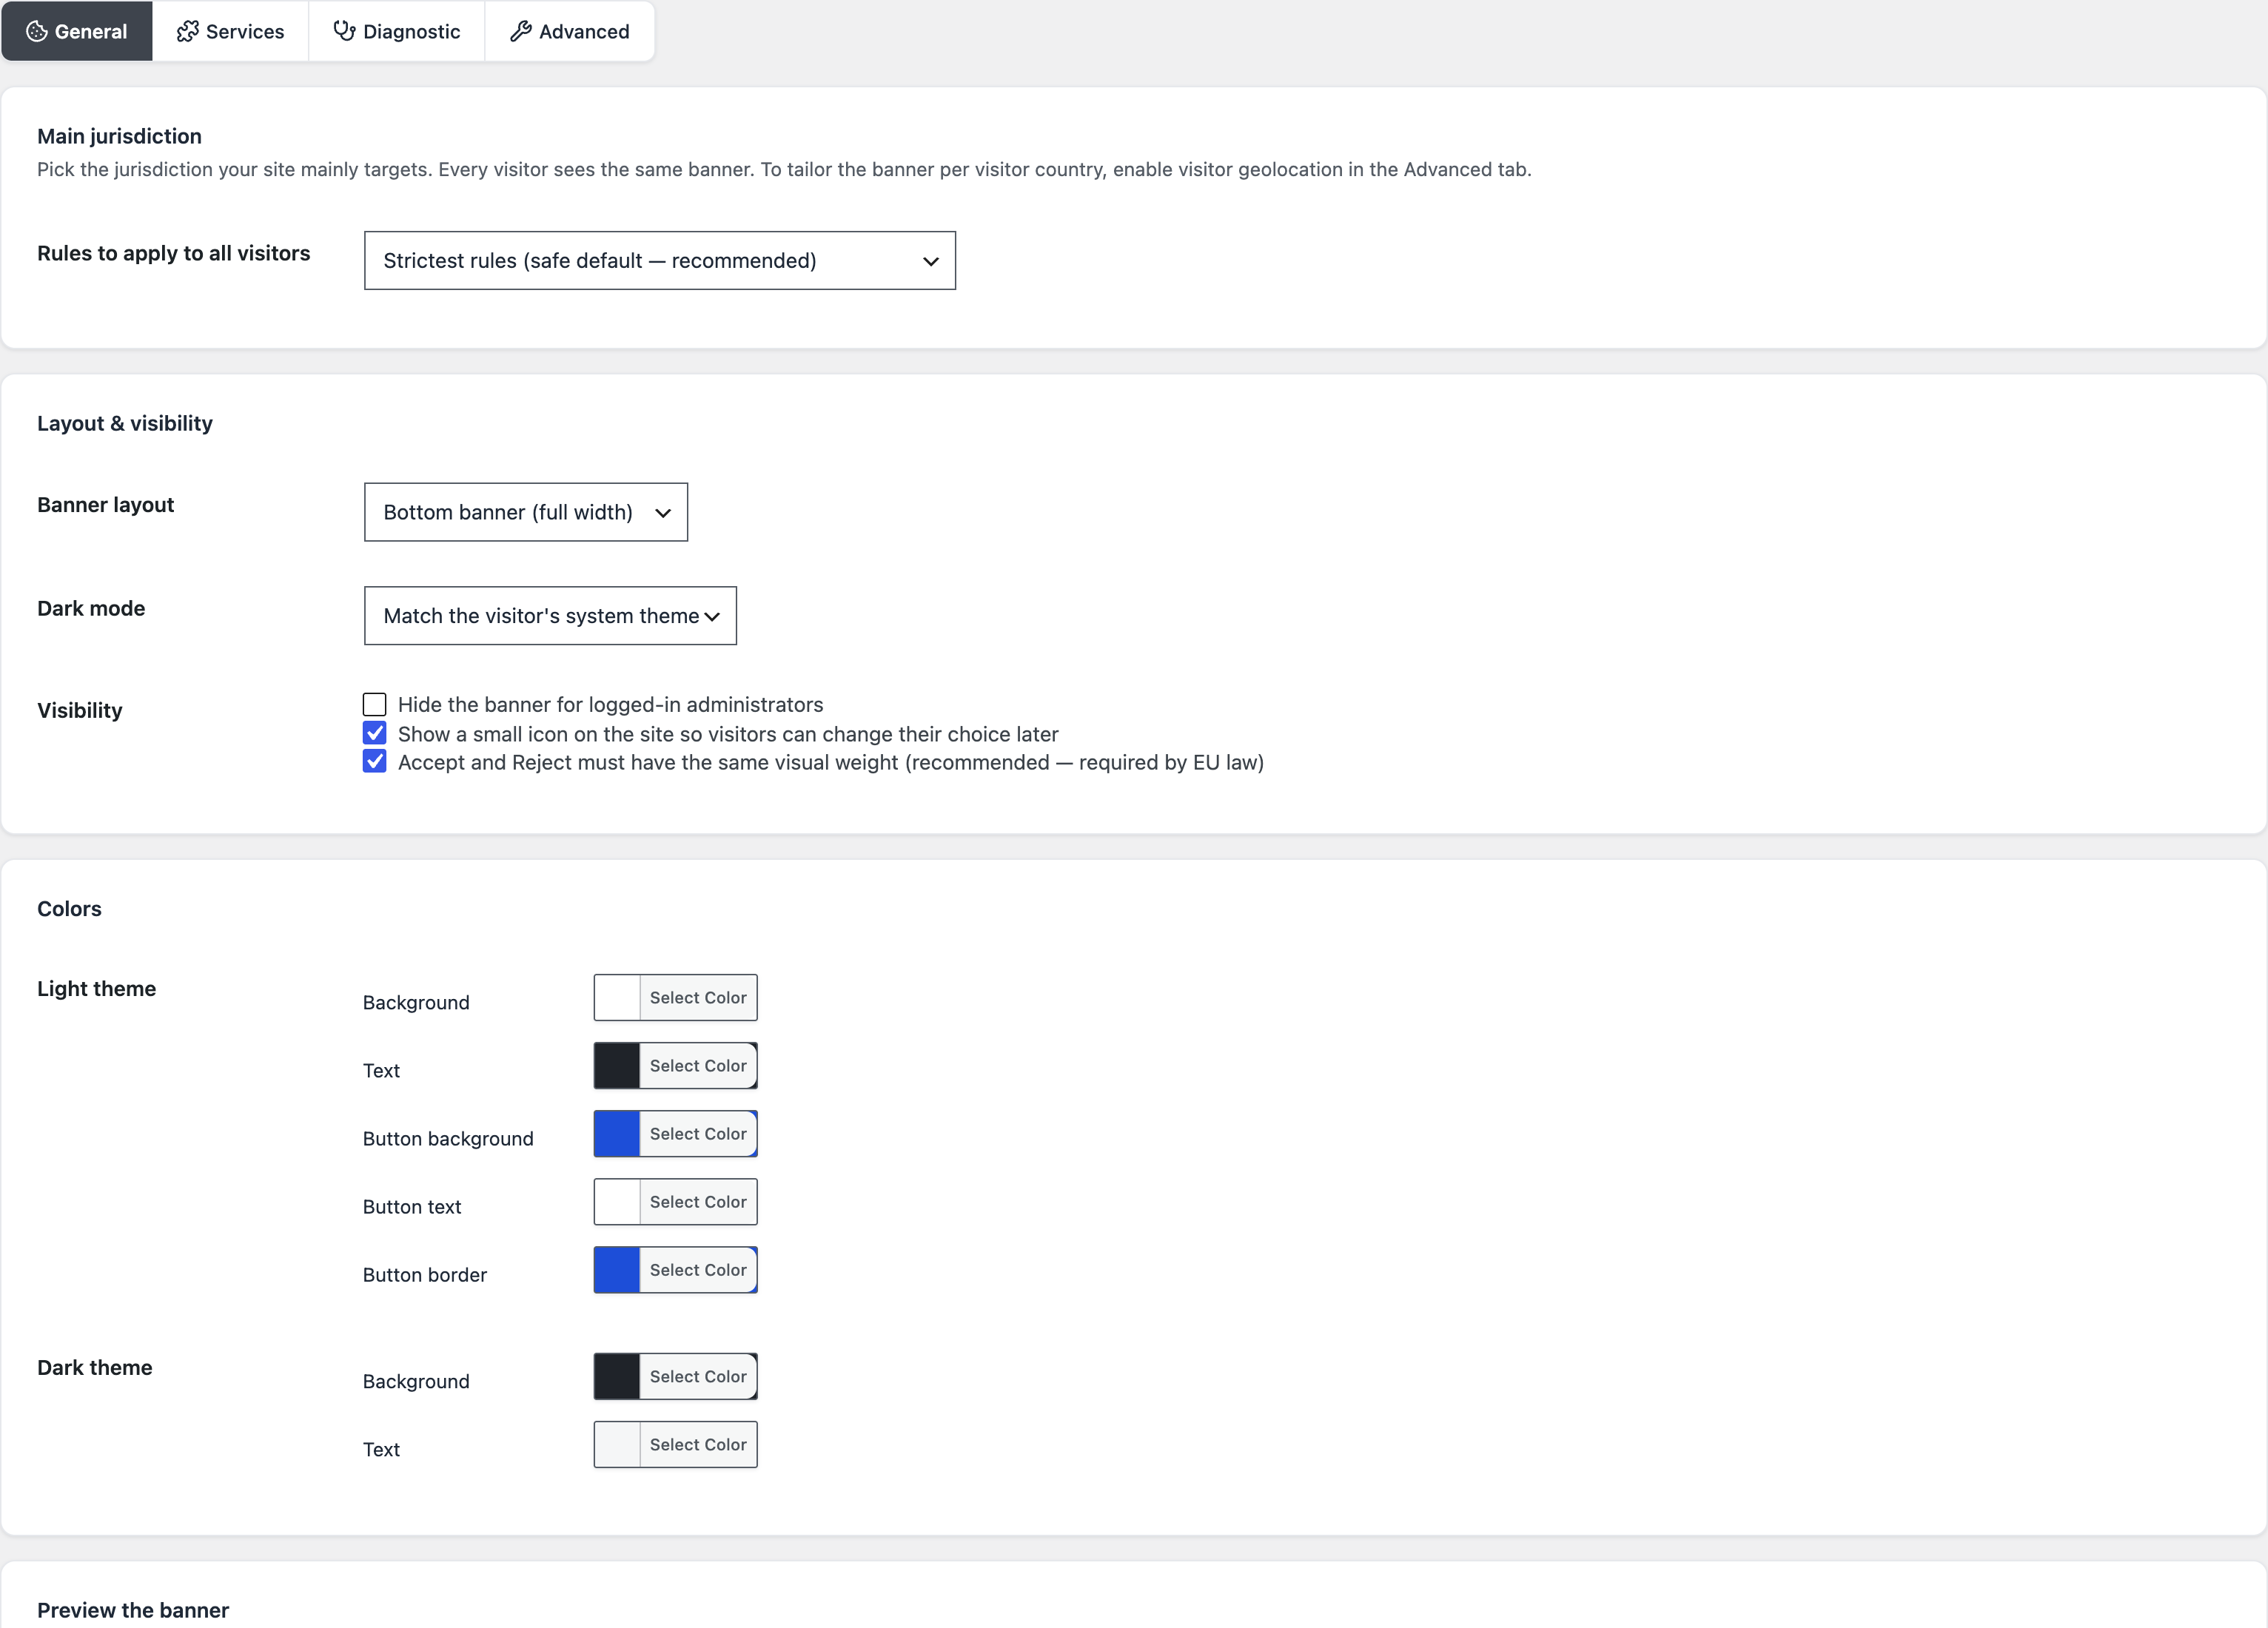
J’ai déroulé cette configuration sur un site de test pour réaliser les captures de cet article : du module activé au bandeau fonctionnel avec sa page de politique générée, sans quitter l’admin WordPress une seule fois. Si vous utilisez un produit Google, le module transmet le choix du visiteur via Consent Mode v2 dès qu’il est fait, dans le format qu’Analytics et Ads attendent depuis mars 2024.
Comment le module se compare-t-il à Cookiebot, CookieYes et Complianz ?
Un bandeau SaaS comme Cookiebot ou CookieYes héberge le consentement sur les serveurs du prestataire et facture au trafic ; Complianz tourne sur votre serveur avec une version gratuite limitée et un Premium payant ; le module Bandeau cookies de Blaminhor Essentials tourne sur votre serveur, gratuit et sans palier : blocage avant consentement, 15 presets, Global Privacy Control, journal local de 13 mois — sans certification IAB TCF.
| Critère | SaaS (Cookiebot, CookieYes…) | Complianz (freemium) | Module Bandeau cookies Blaminhor Essentials |
|---|---|---|---|
| Hébergement du consentement | Serveurs du prestataire | Votre serveur | Votre serveur |
| Prix | Abonnement, croît avec le trafic | Gratuit limité, Premium par site | Gratuit, sans palier |
| Blocage avant consentement | Oui | Oui | Oui, pour les services de son catalogue, scripts inline et iframes compris |
| Presets juridictionnels | Selon offre | Oui | 15 au choix (plus 12 par géolocalisation), du RGPD au DPDP indien |
| Global Privacy Control | Rare, en JS | Partiel | Honoré avec le preset américain + en-tête de confirmation |
| Journal de preuve | Chez le prestataire | Local | Local, 13 mois, empreintes hachées |
| Certification IAB TCF | Selon offre | Option | Non — assumé, hors cible publicitaire |
Que valent les amendes pour un site modeste ?
Les records médiatisés — des centaines de millions pour Google ou Meta — ne sont pas votre risque ; votre risque, c’est la plainte d’un visiteur, gratuite à déposer, qui déclenche un contrôle, une mise en demeure publique et l’obligation de tout corriger dans l’urgence. Les autorités européennes publient régulièrement des sanctions et mises en demeure visant des structures de taille ordinaire — la CNIL en est l’exemple le plus visible — et le régulateur californien dispose désormais de sa propre procédure de sanction. La double peine est surtout réputationnelle : la mise en demeure est publique, votre bandeau bricolé devient un communiqué.
La bonne nouvelle, c’est que le niveau exigé est parfaitement atteignable : blocage avant consentement, refus en un clic, preuve conservée. Exactement ce qu’un bandeau cookies WordPress bien conçu automatise.
Pourquoi la conformité n’est-elle pas un abonnement ?
Un bandeau cookies n’a rien d’un produit d’appel vers un SaaS : c’est une obligation légale stable, qui se résout très bien par du code exécuté chez vous. Bloquer avant de consentir, refuser aussi vite qu’accepter, prouver sans ficher — le module Bandeau cookies fait ce travail gratuitement, et vos visiteurs ne partagent leur choix qu’avec vous.
C’est l’un des modules de Blaminhor Essentials, le plugin gratuit et modulaire — au même titre que l’anti-spam sans CAPTCHA, qui partage la même philosophie : vos données restent chez vous, et la facture n’existe pas.
FAQ
Un bandeau cookies est-il obligatoire sur tous les sites WordPress ?
Dès que le site dépose des cookies non essentiels — statistiques, publicité, vidéos intégrées — avant ou sans consentement, oui : le RGPD et la directive ePrivacy l'exigent pour tout site visé par le droit européen, où qu'il soit hébergé. Un site vitrine sans mesure d'audience ni embed tiers peut s'en passer ; c'est rare en pratique.
Que risque un site sans consentement conforme ?
La CNIL a déjà prononcé des amendes de plusieurs centaines de millions d'euros contre les géants, mais elle contrôle et met aussi en demeure des PME. Le risque le plus concret pour un petit site reste la plainte d'un visiteur — gratuite à déposer — et l'obligation de mise en conformité qui s'ensuit, avec l'exposition publique associée.
Pourquoi éviter les solutions cloud comme Cookiebot ou CookieYes ?
Elles fonctionnent par abonnement, imposent leurs serveurs dans la boucle du consentement, et le coût grimpe avec le trafic ou le nombre de pages scannées. Un bandeau auto-hébergé fait la même chose depuis votre serveur : pas de facture mensuelle, pas de dépendance, et le consentement de vos visiteurs ne transite par personne d'autre.
Le module bloque-t-il vraiment les scripts avant le consentement ?
Oui, pour la cinquantaine de services de son catalogue (Google Analytics, pixel Meta, YouTube, cartes…) : leurs scripts, inline compris, et leurs iframes sont neutralisés tant que le visiteur n'a pas accepté la catégorie correspondante, puis exécutés après consentement. C'est le point que la CNIL vérifie en premier — un bandeau qui s'affiche pendant que Google Analytics tourne déjà ne protège de rien.
Comment prouver le consentement en cas de contrôle ?
Le module tient un journal de consentement de 13 mois sous forme d'empreintes hachées, sans adresse IP ni compte enregistrés : vous pouvez démontrer qu'un consentement a été recueilli, et à quelle date, sans conserver les adresses de vos visiteurs pour le prouver. Le registre se consulte directement dans l'admin, avec un export CSV ; les 13 mois sont un choix du module, pas une durée fixée par une autorité.
Qu'est-ce que le Google Consent Mode v2 et suis-je concerné ?
C'est le mécanisme par lequel votre bandeau signale à Google Analytics et Google Ads l'état du consentement, exigé depuis mars 2024 pour exploiter la mesure publicitaire dans l'Espace économique européen. Si vous utilisez un produit Google, vous êtes concerné ; le module transmet à Google le choix du visiteur (une mise à jour Consent Mode v2) dès qu'il est fait.
La géolocalisation par visiteur fonctionne-t-elle toute seule ?
Non : adapter le bandeau au pays du visiteur exige d'activer la géolocalisation des visiteurs dans l'onglet Avancé, puis soit l'en-tête de pays de Cloudflare si votre site passe par eux, soit la base MaxMind, à téléverser manuellement, plus une bibliothèque de lecture MaxMind (WooCommerce en embarque une). Sans résolution du pays, le module applique le preset le plus strict — vous êtes conforme par défaut, jamais l'inverse.
Commentaires