
Plugin anti-spam WordPress: sin CAPTCHA ni Akismet
Bloquea el spam sin hacer sufrir a tus visitantes: una trampa honeypot invisible detiene a los bots en comentarios, registro y formularios — local y gratis.
Abre la pestaña de Comentarios de un sitio WordPress que pasó dos semanas sin protección y ya sabes lo que te espera: decenas de mensajes ofreciendo productos dudosos, enlaces a farmacias imaginarias, «¡Gran artículo!» seguido de una URL sospechosa. La respuesta clásica es castigar a todo el mundo — CAPTCHAs que descifrar, casillas que marcar, semáforos que identificar. Hay un enfoque más elegante: tenderles a los robots una trampa que tus visitantes nunca verán. Se llama honeypot, y es la apuesta del módulo Anti-Spam de Blaminhor Essentials.
Lo esencial
- Un honeypot es un campo de formulario invisible para los humanos: un bot lo rellena, y su comentario va a la cola de Spam mientras su intento de inicio de sesión, registro o recuperación se rechaza. Cero fricción para tus visitantes.
- El módulo protege cuatro formularios nativos — comentarios (incluso con sesión iniciada), inicio de sesión, registro, recuperación de contraseña (incluidos los formularios de inicio de sesión y recuperación de Mi cuenta de WooCommerce) — más Contact Form 7 y WPForms; el módulo Forms del propio plugin trae la misma protección integrada.
- Una segunda comprobación en los comentarios: más de 3 enlaces (ajustable) envían el comentario a la cola de Spam, incluso el de un autor humano — recuperable con un clic.
- Todo es local: a diferencia de Akismet, ningún comentario ni ninguna dirección IP sale jamás hacia una nube de terceros para su análisis.
- Los reincidentes se frenan con un bloqueo temporal de IP — sin almacenar nunca la IP completa (huella SHA-256 con sal, transients que expiran solos; el registro conserva una dirección parcial durante 7 días).
- En el formulario de inicio de sesión, el módulo es «fail-open»: ante la duda, deja pasar el envío — un humano legítimo nunca se queda fuera.
¿Por qué los CAPTCHA se han vuelto un mal negocio?
Un CAPTCHA hace que los humanos paguen el trabajo de filtrar a los robots: cada cuadrícula de imágenes cuesta segundos, frustración y conversiones, mientras los bots modernos, equipados con resolvedores automáticos, pasan cada vez mejor. Degradas la experiencia del 100 % de tus visitantes por un filtro que cada año deja pasar más.
El problema ha empeorado en tres frentes. Primero, la eficacia: las granjas de resolución y los modelos de visión descifran hoy la mayoría de los desafíos visuales — la brecha entre humano y máquina, sobre la que descansaba toda la idea, se está cerrando. Segundo, la conversión: cada paso añadido a un formulario hace que una parte de los visitantes abandone, y un CAPTCHA es el paso más hostil que existe. Tercero, el cumplimiento normativo: reCAPTCHA es un script que tu página carga desde los servidores de Google, y le informa a Google sobre el navegador del visitante antes de que este haya consentido nada en absoluto — una transferencia de datos personales que lo convierte por sí solo en un problema de RGPD en un sitio europeo.
El honeypot le da la vuelta al problema: en lugar de pedir a los humanos que demuestren que no se parecen en nada a una máquina, deja que las máquinas demuestren que no se parecen en nada a un humano. Nadie rellena un campo que no puede ver… salvo un script que lo rellena todo.
¿Cómo detiene a los bots un campo invisible?
El módulo añade al formulario un campo que las hojas de estilo vuelven invisible e inalcanzable para un visitante: si vuelve relleno, es que un robot recorrió el formulario campo por campo: un comentario se envía a la cola de Spam, y un intento de inicio de sesión, registro o recuperación de contraseña se rechaza. El visitante humano no ve nada en el formulario — ni casilla, ni pregunta, ni espera.
Esta trampa de base se apoya en comprobaciones que tampoco le piden nada al visitante:
- Demasiados enlaces. Un comentario con más de 3 enlaces (el valor por defecto; ajustable de 0 a 50, o desactivable) va a la cola de Spam aunque lo haya escrito un humano — una firma clásica del spam, y la única comprobación que puede atrapar a un lector real: por eso el comentario sigue siendo recuperable desde la cola de Spam.
- El tiempo de envío. Un humano tarda varios segundos en escribir un comentario; un bot publica el formulario en unos cientos de milisegundos. Un envío que la página cronometró en menos de 2 segundos se rechaza (un bot que no ejecuta JavaScript no envía ningún tiempo, y lo atrapa el campo oculto).
- El bloqueo temporal de los reincidentes. Tras varios intentos de spam confirmados desde la misma dirección, el módulo bloquea esa dirección por un tiempo limitado — la mecánica merece su propia sección, porque está construida de otra manera que en el resto de herramientas.
- El Registro de spam. Cada intento atrapado en comentarios, inicio de sesión, registro y recuperación de contraseña queda anotado (los rechazos de Contact Form 7 y WPForms, no), para que puedas comprobar qué se está bloqueando — y confirmar que no son tus lectores.
En la práctica, esta combinación detiene el spam automatizado, que es de donde viene el volumen. El límite: un humano pagado por publicar enlaces pasará, igual que pasaría un CAPTCHA que, por definición, sabe resolver. Ninguna herramienta filtra la mala fe humana; lo que filtras es la industrialización.
¿Por qué preferir un anti-spam local a Akismet o CleanTalk?
Porque un anti-spam en la nube funciona enviando cada envío — texto, dirección IP, correo — a servidores de terceros para su análisis, lo que crea una transferencia de datos personales que debes documentar, y una dependencia: sin servicio, no hay filtro. Un honeypot local toma su decisión en tu servidor, y tus datos nunca salen de él.
Akismet, instalado por defecto con WordPress, ilustra bien el trato implícito: el filtrado es excelente, pero cada comentario sale con la dirección IP de su autor rumbo a Automattic, y su página de precios traza la frontera en el uso comercial — el plan Personal es de precio libre para sitios personales y blogs, un sitio profesional necesita un plan de pago. CleanTalk sigue la misma lógica de nube con las mismas implicaciones. No es un escándalo, es un modelo de negocio; solo que, en un sitio sujeto al RGPD, ese modelo acarrea un costo administrativo (registro de actividades de tratamiento, información a los interesados) que pocos dueños de sitios han presupuestado de verdad.
¿Cómo lo activas en tu sitio en dos minutos?
Instala Blaminhor Essentials, activa el módulo Anti-Spam, comprueba los formularios a proteger (todos activados por defecto) — y ya está: no hay clave de API que crear, ni cuenta que abrir, ni servicio que conectar.
- Instala Blaminhor Essentials y activa el módulo Anti-Spam (el plugin es modular: el código propio de un módulo desactivado no se carga).
- Comprueba los formularios protegidos, todos activados por defecto, cada uno con su propio interruptor: comentarios, inicio de sesión, registro, recuperación de contraseña — y, si están instalados, Contact Form 7 y WPForms, que comparten el interruptor «Constructores de formularios de terceros».
- El bloqueo temporal de IP viene activado por defecto (10 golpes de bot en 10 minutos bloquean la dirección durante una hora); ajusta los umbrales o desactívalo.
- Abre el Registro de spam después de unos días: verás lo que se interceptó, con el motivo de cada rechazo.
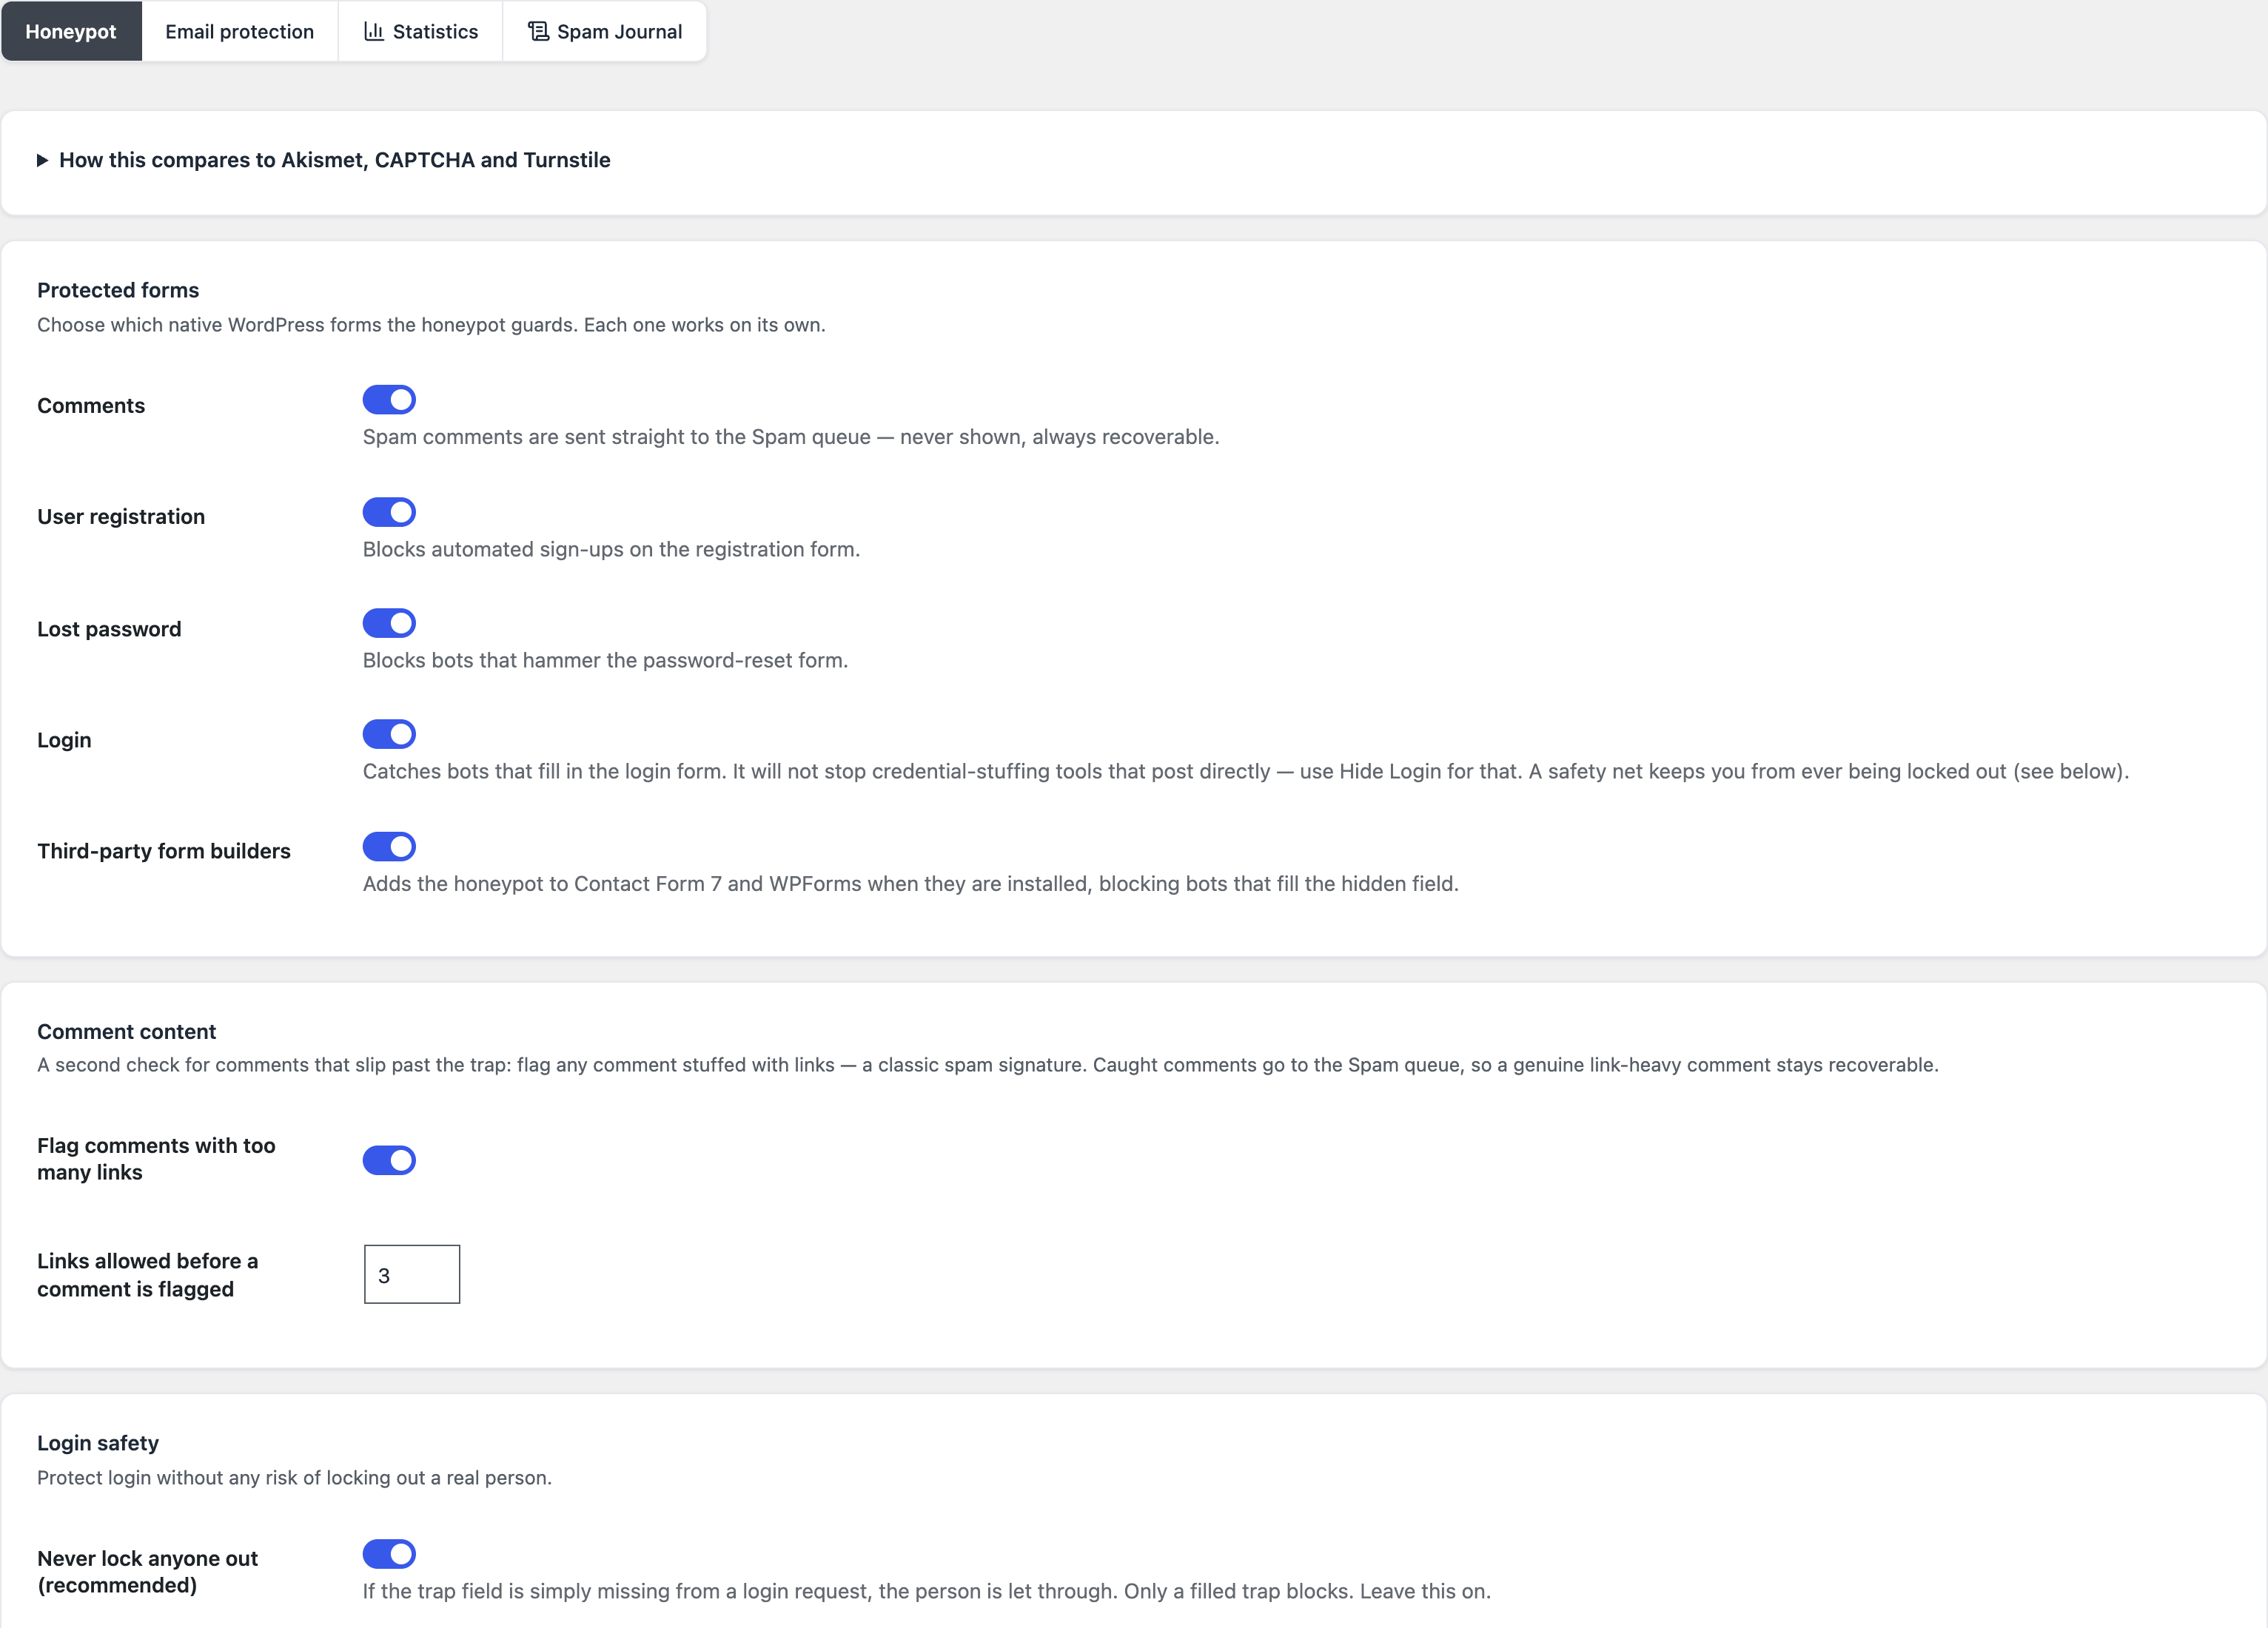
Activé el módulo en un sitio de prueba para tomar estas capturas: de la instalación al registro anotando su primer intento interceptado, todo el recorrido toma menos de dos minutos, cronómetro en mano. La diferencia con un anti-spam en la nube se nota sobre todo en lo que no está: sin registro previo, sin clave, sin cuota.
Una palabra sobre la protección del formulario de inicio de sesión, porque la decisión es contraintuitiva: ahí, el módulo es deliberadamente «fail-open» — ante una señal ambigua, deja pasar el envío. Un comentario de spam que se cuela se borra con un clic; un administrador que se queda fuera es una tarde perdida. Las herramientas anti-spam que blindan el inicio de sesión con agresividad generan más tickets de soporte que ataques detienen.
¿Y las direcciones de correo que muestras en tu sitio?
El spam no llega solo por los formularios: los bots recolectores rastrean tus páginas para recoger las direcciones de correo escritas en texto plano, que acaban en bases de datos de spam que luego se revenden. El módulo también protege esa superficie: un shortcode [email] y un bloque de Gutenberg muestran la dirección codificada — ilegible para un recolector, perfectamente clicable para un humano.
Es el compañero natural de tu página de contacto: tú muestras [email protected] para tus lectores, y los scripts que rastrillan tu HTML no cosechan más que una papilla codificada. Una dirección que nunca se recolecta es una dirección que no recibe spam — el mejor filtro sigue siendo el que nunca necesitas.
¿Cómo se compara un honeypot con un CAPTCHA y un anti-spam en la nube?
Un CAPTCHA pone a trabajar al visitante y, en el caso de reCAPTCHA, envía datos a Google; un anti-spam en la nube como Akismet no le pide nada al visitante pero envía cada comentario y su dirección IP a un tercero, y cobra a los sitios comerciales; el honeypot de Blaminhor Essentials no pide nada, no envía nada, no cuesta nada — su punto débil es el spam humano, que ningún filtro detiene.
| Criterio | CAPTCHA (reCAPTCHA, Turnstile) | Anti-spam en la nube (Akismet, CleanTalk) | Módulo Anti-Spam de Blaminhor Essentials |
|---|---|---|---|
| Fricción para el visitante | Cuadrículas, casillas, desafíos | Ninguna | Ninguna |
| Datos enviados a terceros | Sí (antes del consentimiento, en reCAPTCHA) | Sí (contenido + IP) | No — todo es local |
| Precio | Gratis (con cuota) | De pago para uso comercial | Gratis |
| Formularios cubiertos | Depende de la integración | Comentarios, más los plugins de formularios que lo integran (Akismet: Contact Form 7, Jetpack Forms…) | Comentarios, inicio de sesión, registro, recuperación de contraseña, CF7, WPForms |
| Riesgo de bloquear a un humano | Real (desafío fallido) | Falsos positivos posibles | Fail-open en el inicio de sesión |
| Almacenamiento de IP | Del lado del tercero | Del lado del tercero | Nunca la dirección completa (SHA-256 con sal; dirección parcial en el registro durante 7 días) |
¿Qué límites debes conocer antes de elegir?
Tres: el spam humano pasa, el CGNAT vuelve impreciso el bloqueo de IP, y un honeypot no sustituye una protección contra la fuerza bruta en tu inicio de sesión — para eso está el módulo Login Security.
El spam publicado a mano por operadores pagados por tarea burla cualquier trampa automatizada — eso vale aquí como en todas partes, moderación humana obligatoria. El bloqueo de IP, temporal por diseño, puede rozar a usuarios que comparten la dirección de un operador móvil; precisamente por eso expira solo y respeta el formulario de inicio de sesión. Por último, el honeypot filtra bots de spam; un ataque de fuerza bruta contra tus contraseñas exige otra defensa — límite de intentos y autenticación de dos factores — que va más allá de lo que hace un módulo anti-spam. Desde la versión 2.6.0, esa defensa vive en el mismo plugin: el módulo Login Security limita los intentos de fuerza bruta en el formulario de inicio de sesión, XML-RPC, la API REST y las contraseñas de aplicación, y añade el inicio de sesión en dos pasos (app de autenticación, passkey, código por correo o códigos de respaldo), todo en tu propio servidor.
¿Por qué el mejor anti-spam es el que nadie nota?
El mejor plugin anti-spam para WordPress es el que ni tus lectores ni tú notan jamás: sin cuadrícula de imágenes en la puerta, sin carpeta de «pendientes» desbordada, sin factura que llega el día en que el sitio se vuelve profesional. Un campo invisible, unas comprobaciones de sentido común, y tus datos quedándose en casa. Y si no necesitas los comentarios en absoluto, desactivarlos por completo elimina de un solo gesto la mayor superficie de spam.
El módulo Anti-Spam es uno de los módulos gratuitos de Blaminhor Essentials, el plugin modular que estoy construyendo para reemplazar la pila de plugins de un solo uso — activa lo que te sirve, ignora el resto. Y si tu primer reflejo de seguridad es la propia puerta de entrada, empieza por entender cómo funciona el inicio de sesión en WordPress: proteges mejor lo que entiendes.
FAQ
¿De verdad basta un honeypot contra el spam en 2026?
Contra los bots automatizados — la inmensa mayoría del spam — sí: rellenan el campo invisible y se delatan solos. Contra el spam humano pagado por tarea, no, pero ningún CAPTCHA sobrevive a eso tampoco. La estrategia correcta es por capas: una trampa invisible, una comprobación del tiempo de envío y el bloqueo temporal de los reincidentes.
¿Por qué evitar reCAPTCHA en un sitio europeo?
reCAPTCHA es un script de Google: tu página lo carga desde los servidores de Google, y le informa sobre el navegador del visitante antes de cualquier consentimiento, lo que lo sitúa en la zona roja del RGPD en un sitio europeo. También perjudica la conversión: cada cuadrícula de semáforos ahuyenta a visitantes legítimos. Un honeypot local no tiene ninguno de esos dos problemas.
¿Akismet es realmente de pago para un sitio profesional?
Sí. En la página de precios de Akismet, el plan Personal es de precio libre para sitios personales y blogs; los sitios profesionales o comerciales necesitan un plan de pago, Pro o superior. Y en ambos casos, cada comentario sale de tu servidor con la dirección IP de su autor, rumbo a los servidores de Automattic para su análisis — una transferencia de datos personales que tienes que documentar en tu registro RGPD.
¿El módulo también bloquea el spam en Contact Form 7 y WPForms?
Sí. El módulo Anti-Spam de Blaminhor Essentials inyecta su trampa en los formularios de Contact Form 7 y WPForms si esos plugins están presentes, además de los formularios nativos de WordPress: comentarios, inicio de sesión, registro y recuperación de contraseña. Todos los formularios están protegidos por defecto, cada uno con su propio interruptor; Contact Form 7 y WPForms comparten el interruptor «Constructores de formularios de terceros».
¿Qué pasa si el módulo se equivoca con un humano?
En el formulario de inicio de sesión, nada irreversible: el módulo es deliberadamente «fail-open» — ante la duda, deja pasar el envío antes que dejar fuera a un usuario legítimo. Es una decisión asumida: un comentario de spam que se cuela se borra con un clic; un cliente bloqueado al iniciar sesión se convierte en un ticket de soporte furioso.
¿El bloqueo de IP es compatible con el RGPD?
En este módulo, la dirección IP completa nunca se almacena: se convierte en una huella SHA-256 con sal — no reversible. El bloqueo en sí vive en un transient que expira solo, y el Registro de spam conserva, durante 7 días por defecto, esa huella, una dirección parcial (los dos primeros bloques, como 203.0.x.x) y un breve extracto del comentario. Bloqueas a los reincidentes sin construir jamás un fichero de direcciones IP completas.
¿Funciona un honeypot con un plugin de caché?
El de Blaminhor Essentials sí: la trampa está diseñada para seguir siendo válida en una página servida desde la caché, sin token de corta duración que pueda expirar. Es un punto que conviene verificar con cualquier herramienta anti-spam — muchas protecciones basadas en tokens se rompen en silencio en cuanto una caché de página sirve la misma copia a todo el mundo.
Comentarios